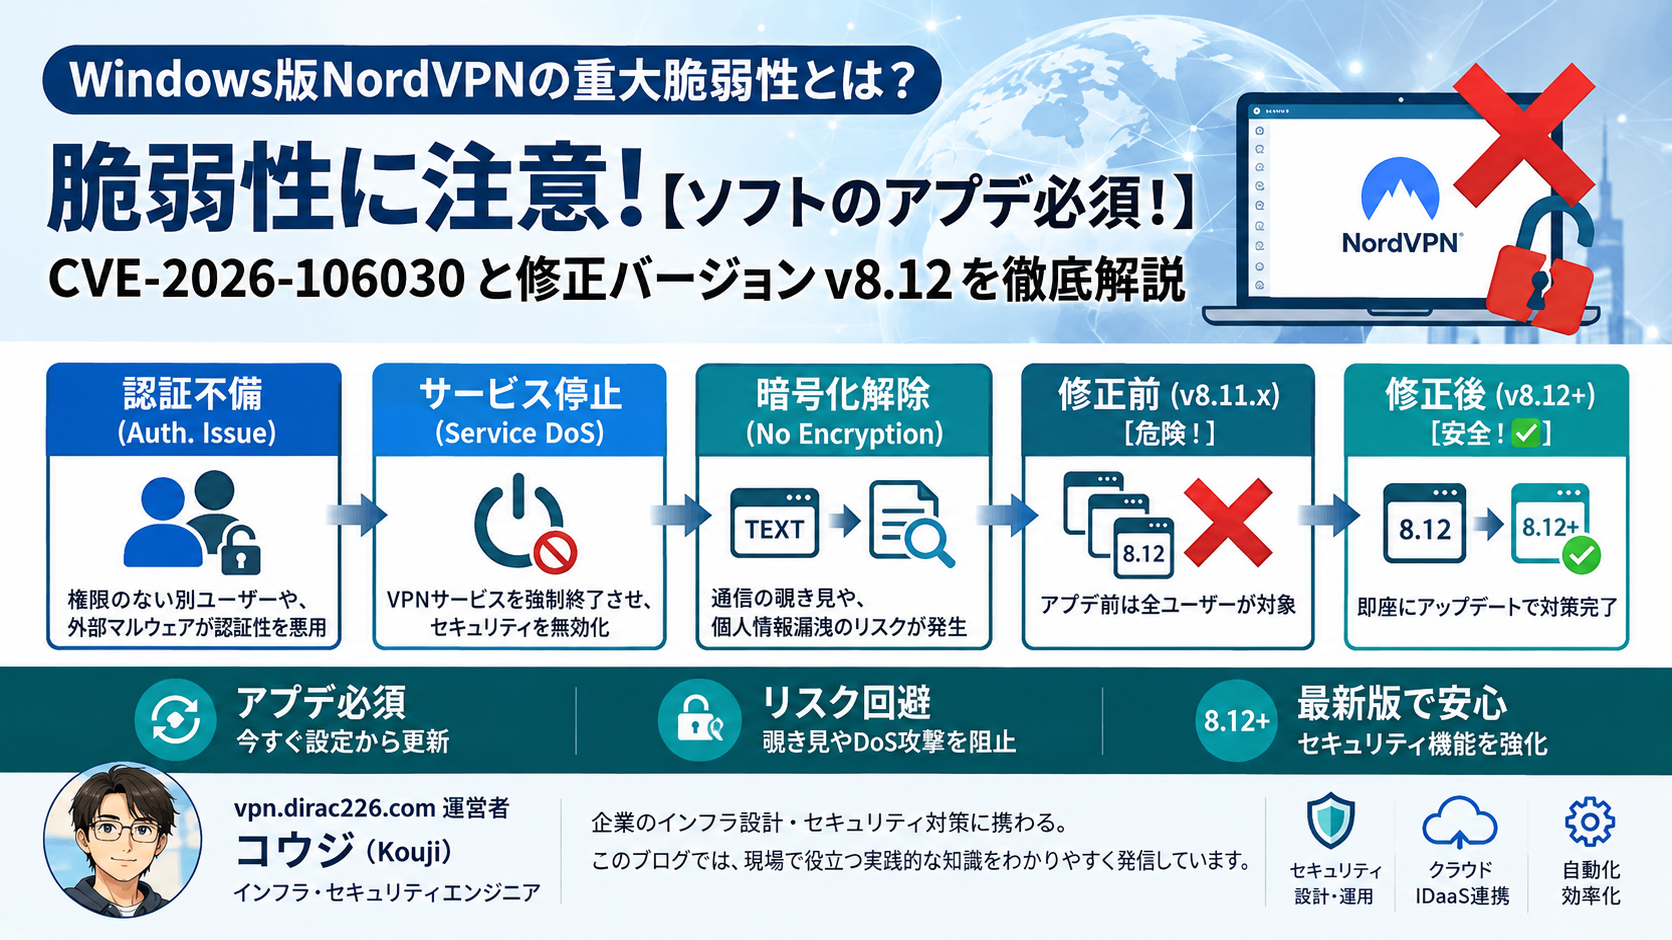
2026年10月、多くのユーザーが利用しているVPNサービス「NordVPN」のWindows版アプリにおいて、重大な脆弱性(CVE-2026-106030)が発表されました。
「自分には関係ない」「普通に使えているから大丈夫」と放置していると、知らぬ間にセキュリティ機能が無効化され、個人情報が漏洩するリスクがあります。
本記事では、今回の脆弱性の具体的なリスクや、あなたが「知らぬ間に」受ける影響、そして今すぐ行うべき対策と対象バージョンを分かりやすく解説します。
今回のNordVPNの脆弱性とは?何が起きる?
今回の脆弱性は、Windows版のNordVPNアプリにおいて、特定の「認証の不備(隙)」を突かれる問題です。
これにより、パソコン内部に潜り込んだ悪意あるプログラム(マルウェア)や権限の低い別ユーザーによって、NordVPNのバックグラウンド機能(サービス)を強制停止または変更されてしまうリスクが発生します。
専門用語では「サービス拒否(DoS)状態に陥るリスク」と表現されますが、これはパソコンの画面がフリーズして動かなくなるわけではありません。「NordVPNの防御壁だけがピンポイントで破壊される」という意味になります。
【Q&A】画面はフリーズする?ユーザーは気づける?
多くの方が疑問に思うポイントを解説します。
Q. マウス操作ができなくなったり、アプリが消えたりするの?
A. いいえ、マウス操作や他のアプリは通常通り動かせます。
画面が真っ暗になったり、フリーズしたりすることはありません。普段通りネットサーフィンができるため、一見すると何も問題が起きていないように見えます。
Q. 攻撃されたら、ユーザーは気づくことができる?
A. 基本的には「知らぬ間に」起きます。
画面に「NordVPNを停止しました」といった警告が出ることはありません。Windowsの裏側で静かにセキュリティ機能が書き換えられるため、ユーザー自身がアプリの画面を開いて「切断されていること」を確認しない限り、被害に気づくのは困難です。
知らぬ間に潜む「2つの本当の恐ろしさ」
マウスが動くからといって放置するのが危険な理由は、裏で以下の重大なリスクが進行するためです。
- 1. 通信の暗号化が解除され、覗き見される:
VPN機能が強制停止されると、通信の暗号化が解除されます。もし公共のフリーWi-Fiなどを利用していた場合、周囲の悪意ある第三者に通信内容やパスワードを覗き見られるリスクが跳ね上がります。 - 2. ウイルスの「目隠し」に悪用される:
あなたのパソコンにウイルスが侵入した際、自身の不正な通信をNordVPNにブロックされないよう、この脆弱性を悪用してNordVPNをあらかじめ黙らせる(強制停止する)という、ウイルスの「下準備」に使われる危険性があります。
【対象バージョン】アプデ前後の数値をチェック
今回の脆弱性の影響を受けるバージョンと、対策済みのバージョンは以下の通りです。
| 状態 | 対象バージョン | 状況と対応 |
|---|---|---|
| アップデート前(危険) | バージョン 8.12 より前のすべて (v8.11.x、v8.10.xなど) |
脆弱性の影響を受けます。今すぐアップデートが必要です。 |
| アップデート後(安全) | バージョン 8.12 およびそれ以降 (v8.12.0など) |
脆弱性が修正されています。安心してご利用いただけます。 |
※本脆弱性はWindows版アプリ特有の問題です。Mac、iPhone(iOS)、Android、Linux版のアプリには影響ありません。
今すぐできる!NordVPNの対策方法
リスクを完全に解消するための対策は、アプリを最新バージョンに更新することだけです。
- Windows版のNordVPNアプリを開きます。
- 画面内にある「設定(歯車マーク)」>「一般」>「アプリのアップデート」の順にクリックします。
- 最新バージョン(8.12以上)が配信されている場合は、画面の指示に従ってアップデートを完了させてください。
最新版では、権限のないプログラムが勝手にNordVPNのサービスをいじれないよう、強固に修正されています。
まとめ:やられる前に先手のアップデートを!
今回の脆弱性は「攻撃されても画面に出ない」ため、事後に気づくのが難しいのが特徴です。だからこそ、被害に遭う前にアプリを最新にしておくことが唯一の確実な防御策となります。
今すぐお使いのWindowsパソコンのNordVPNを開き、バージョンが「8.12」以上になっているか確認しましょう。
〆最後に〆
以上、間違い・ご意見は
以下アドレスまでお願いします。
全て返信できていませんが 見ています。
適時、改定をします。
nowkouji226@gmail.com
コメント