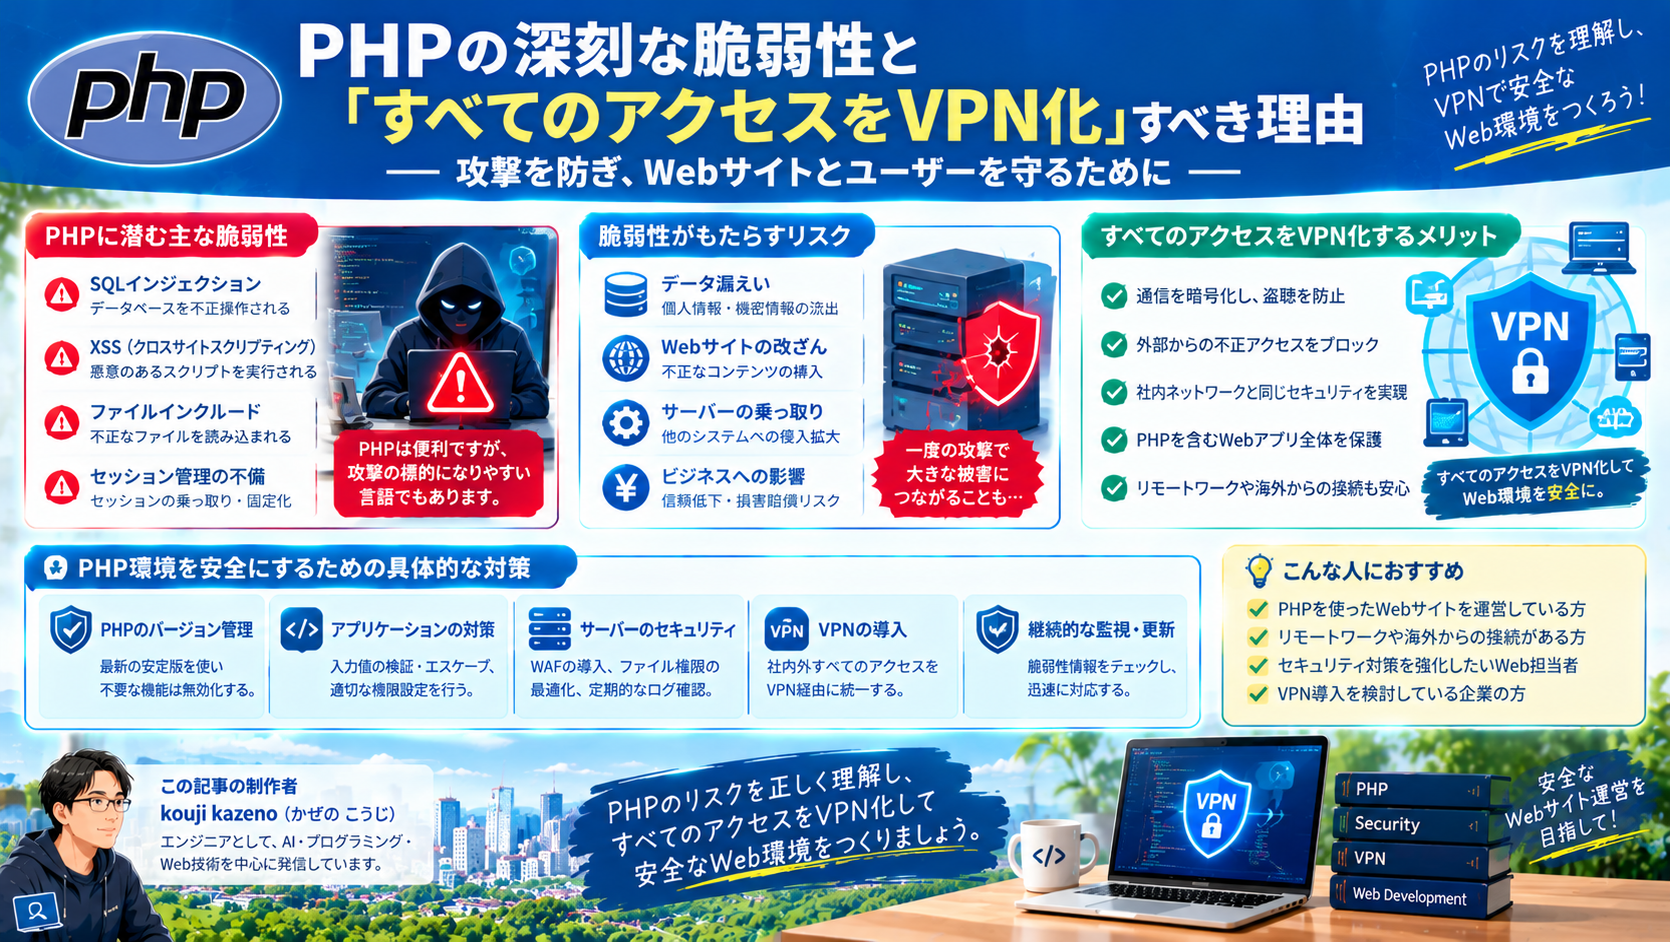
昨今、Web業界を大きく揺るがしている
PHPの深刻な脆弱性(通称:php2shell)。
WordPressをはじめとする多くの
Webサイトがその土台として依存している
言語のバグだけに、多くのサイト運営者が
不安を募らせています。
こうした中、「いっそのことWebサイトへの
すべてのアクセスをVPN経由に限定してしまえば、外部
からの攻撃を完全に遮断できて安全なのではないか?」
という疑問を持つ方も少なくありません。
技術的にすべてのWebアクセスをVPN経由に限定
することは可能であり、社内システムや会員限定
サイトにおいては無差別な攻撃ボットを退ける
有効な手段となります。
しかし結論から言えば、一般的なパブリック向けの
Webサイトでこれを実現するのは現実的ではなく、
またVPNを導入したからといってPHPの脆弱性そのものが
無害化されるわけではありません。なぜなら、
Webの通信は「繋がりっぱなし」ではなく一瞬で切れる性質を
持ちながらも、一度脆弱性を突かれるとサーバー内部に
「裏口(バックドア)」が居座り続けるという特有の
脅威があるからです。本記事では、サーバーをレストランに、
PHPを料理人に例えながら、Web通信の仕組みと
今回の脆弱性におけるVPNの限界、
そしてエックスサーバーをはじめとする
ホスティング事業者が裏側でどのように世界を救ったのか、
エンジニア視点で分かりやすく深掘り・解説します。
1. すべてのアクセスをVPNにするのは技術的に可能か?
結論から言うと、技術的には十分に可能です。 Webサーバーをインターネット全体に広く公開(パブリック公開)するのではなく、プライベートなネットワーク内に配置し、事前に認証され、有効なVPN接続を確立した端末(ユーザー)からのみアクセスを許可する構成を組むことで実現できます。
- 社内ツールや関係者限定サイトの場合: 非常に有効なセキュリティ対策です。関係者以外の攻撃ボットや無差別なスキャンを物理的にすべて遮断できます。
- 不特定多数向けのWebサイト(ブログやECサイトなど)の場合: 一般の閲覧者全員にVPN接続の確立を強いることは現実的ではないため、この手法を採用することはできません。
2. サーバーをレストランに例える:PHPの立ち位置と今回の脆弱性の本質
「そもそもPHPとは何なのか?OSの親分のようなものなのか?」という疑問を持つ方もいるかもしれません。サーバーという建物を1つの「レストラン」に例えると、それぞれの役割は以下のように綺麗に整理できます。
| 役割 | レストランでの例え | 実際のIT用語 |
|---|---|---|
| OS(全体の親分) | レストランの建物・厨房そのもの | Linux / Windows |
| Webサーバーソフト | 注文(リクエスト)を受け、料理を運ぶ「接客係」 | Apache / Nginx |
| PHP(★今回の主役) | 裏でレシピ通りに調理する「敏腕料理人」 | PHP(プログラミング言語) |
| データベース | 食材が詰まった「巨大な冷蔵庫」 | MySQLなど |
| WordPressなど | 料理人が使う「秘伝のレシピ帳」 | CMS(アプリケーション) |
ユーザーがリンクをクリックして「このページが見たい!」とサーバーに要求する行為が、まさに「閲覧のリクエスト(注文)」です。通常、Webの通信は「注文を受けて料理を渡したら、その瞬間にサッと回線を切る」という一期一会の仕組み(ステートレス)になっています。
しかし、今回のPHPの脆弱性が恐ろしいのは、「料理人(PHP)を騙して、厨房の奥にハッカー専用の『裏口の鍵(バックドアファイル)』を勝手に作らせてしまう」点にありました。一度裏口を作られてしまうと、通信が切れた後でも、ハッカーはいつでもその裏口からサーバーを遠隔操作して乗っ取ることが可能になってしまいます。だからこそ、世界中で大騒ぎになったのです。
3. なぜ「VPNを通すだけ」では安全性が向上しないのか?
「外部の人間を入れないためにVPNを通す」というのは一見強固に思えますが、今回のPHP脆弱性に対しては根本的な解決になりません。理由は主に2つあります。
❌ 理由①:認可された通信の中身は素通りする
VPNは「経路を暗号化し、接続元の身元を認証する」技術です。しかし、認証をパスして一度VPN接続が成功してしまうと、その中を通るWebアクセス(HTTPリクエスト)の内容はそのまま料理人(PHP)へと届きます。もし正規ユーザーの端末がすでにマルウェアに感染していたり、内部に悪意ある人間がいた場合、VPNのトンネルを通り抜けた攻撃コードによって、PHPの脆弱性はそのまま突かれてしまいます。
❌ 理由②:VPN機器自体の脆弱性を狙われるリスク
近年、VPN装置やVPNソフトウェアそのものの重大な脆弱性が多発しており、サイバー犯罪者が組織に侵入するための最大の標的になっています。Webサーバー(PHP)を守るために導入したVPN機器がハッキングされては本末転倒であり、二重のリスクを抱えることになりかねません。
4. 世界のインフラと「PHPセキュリティチーム」の迅速な対応
今回の危機を救ったのは、特定の「PHP株式会社」の社員ではありません。PHPは完全なオープンソースであり、世界中の優秀なボランティアや、非営利組織「The PHP Foundation(PHP財団)」から資金援助を受けるトップ開発者たち(有志連合)によって維持されています。このPHPセキュリティチームが極秘裏に修正パッチを書き上げ、世界中のホスティング事業者に共有しました。
国内大手のエックスサーバーなどでは、公式発表(一次ソース:障害・メンテナンス情報ページ)の通り、日本時間10月21日深夜のパッチ公開を受け、サポート内バージョン(PHP 8.2〜8.5)を利用している対象全サーバーへ即座に修正パッチの適用を完了させました。私たちは普段、WordPressのアップデートを気にしがちですが、その土台である「ミドルウェア(PHP)」をサーバー会社が丸ごと一斉に最新版へ差し替えてくれたため、多くのユーザーが気づかないうちに自動的に守られたのです。
💡 PHP脆弱性とVPNに関するQA集
Q1. 自分のサイトのPHPバージョンがパッチ適用済み(安全)か確認する方法は?
A1. エックスサーバーの場合、サーバーパネルにログイン後、「PHP」カテゴリの「PHP Ver.切替」からドメインを選択することで現在のバージョンを確認できます。サポート対象の「PHP 8.2.35」「PHP 8.3.36」「PHP 8.4.27」「PHP 8.5.12」以降の数字になっていれば、修正パッチが適用された安全な環境です。
Q2. VPNの他に、不特定多数向けのサイトで有効な暫定・防御策はありますか?
A2. WAF(Webアプリケーションファイアウォール)の活用が非常に有効です。CloudflareなどのWAFを導入することで、VPNのようにアクセス自体を拒否するのではなく、通信の中身をチェックして「攻撃特有の不正なリクエストパターン」だけを途中で検知・遮断することができます。
Q3. もし古いPHPバージョン(PHP 7.4や8.1など)のまま運用している場合はどうなりますか?
A3. 公式のサポートが終了(EOL)している古いバージョンについては、PHP公式からパッチが提供されません。エックスサーバーのような大手ではOS側のバックポートを利用して順次独自に対策を進めていますが、安全のため、またサイトの高速化のためにも、WordPressやプラグインの互換性を確認した上で、最新のPHP 8.x系へ手動でバージョンアップすることを強く推奨します。
〆最後に〆
以上、間違い・ご意見は
以下アドレスまでお願いします。
全て返信できていませんが 見ています。
適時、改定をします。
nowkouji226@gmail.com
コメント